 IntelliSchreiber
EU AI Act Compliance: Der Praxisleitfaden 2026
Du sitzst in einem Team, das gerade erst merkt, dass der eigene Chatbot, der Schreibassistent oder das Bewerbungs-Tool nicht einfach nur ein nettes Extra ist. Dann kommt die Frage auf, wer das System eigentlich verantwortet, was dokumentiert werden muss und ob die Sache schon seit Monaten unter den EU AI Act fällt. Genau da scheitern viele Organisationen, nicht an der Technik, sondern an der Klarheit über Rolle, Risiko und Nachweis.
Der Punkt ist einfach. EU AI Act Compliance ist seit den festen Stichtagen kein Zukunftsthema mehr, sondern ein Arbeitsauftrag für Anbieter, Betreiber, Hochschulen und KMU. Die Verordnung trat am 1. August 2024 in Kraft, seit dem 2. Februar 2025 gelten verbotene KI-Praktiken und KI-Kompetenzpflichten, seit dem 2. August 2025 gelten Regeln für General-Purpose-AI-Modelle, und seit dem 2. August 2026 gilt sie grundsätzlich vollständig. Verstöße gegen verbotene Praktiken können mit bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, was höher ist, wie die offizielle EU-Übersicht zum regulatorischen Rahmen für KI festhält.
Wer jetzt noch glaubt, das betreffe nur Konzerne, liegt falsch. Gerade in Deutschland sitzen viele Teams auf Tools, die im Alltag harmlos wirken, etwa Bewerbungsfilter, Noten- oder Lernassistenzsysteme, akademische Schreibtools oder interne Assistenzsoftware. Die Verordnung schaut nicht auf die Marketingfolie, sondern auf den Einsatzzweck. Wenn ihr ein System einkauft, integriert oder selbst betreibt, müsst ihr wissen, welche Rolle ihr habt und welche Pflichten daran hängen.
Warum EU AI Act Compliance jetzt jeden betrifft
Die typische Szene ist schnell erzählt. Ein kleines HR-Team nutzt ein Tool zur Vorauswahl von Bewerbungen, eine Hochschule testet automatische Lernunterstützung, ein KMU setzt einen Schreibassistenten für Angebote und interne Texte ein. Erst wenn intern jemand fragt, ob das alles schon unter die neuen Regeln fällt, beginnt die eigentliche Arbeit.
Der EU AI Act greift dabei nicht nur bei eigenen Modellen, sondern auch bei zugekauften Systemen und beim konkreten Einsatzkontext. Für Deutschland ist besonders wichtig, dass die Verordnung einen gestuften Umsetzungsfahrplan hat und nicht als einmaliger Cut zu verstehen ist. Neben dem vollständigen Geltungsbeginn seit dem 2. August 2026 sind die früheren Stichtage real und relevant, vor allem die Verbote und die Kompetenzpflichten seit 2. Februar 2025 sowie die Regeln für General-Purpose-AI-Modelle seit 2. August 2025. Die EU-Übersicht zum regulatorischen Rahmen für KI macht genau diesen Fahrplan verbindlich.
Was das praktisch bedeutet
Ihr braucht zuerst keine 80-seitige Juristenanalyse. Ihr braucht eine klare Antwort auf drei Fragen.
- Welches System ist es? Ein Chatbot, ein Schreibassistent oder ein Bewertungswerkzeug ist nicht automatisch gleich zu behandeln.
- Wer betreibt es? Anbieter, Betreiber und Nutzer haben nicht dieselben Pflichten.
- Wofür wird es eingesetzt? Derselbe technische Kern kann im harmlosen Office-Kontext landen oder in einen Hochrisiko-Use-Case kippen.
Praktische Regel: Erst den Use-Case sauber benennen, dann die Risikoklasse festlegen, erst danach Dokumentation bauen. Wer die Reihenfolge umdreht, produziert Papier statt Nachweise.
Für Studierende und kleine Teams ist das wichtig, weil viele Tools nicht im Beschaffungsprozess, sondern mitten im Alltag auftauchen. Genau dort wird Compliance oft übersehen, etwa wenn ein Schreibtool Texte strukturiert, Quellen aufbereitet oder Inhalte teilweise automatisch erzeugt. Die Verantwortung verschwindet dadurch nicht, sie verlagert sich nur in den Alltag von Redaktion, Lehre, HR oder Produktteam.
Für einen schnellen Realitätsabgleich lohnt sich auch ein Blick auf Arbeitsumgebungen und deren Struktur. Wer Prozesse und Verantwortlichkeiten sauber aufsetzt, kommt schneller zu belastbaren Abläufen, und dazu passen auch praktische Hinweise wie office design tips for startups von Schumm & Rösch, wenn Teams ihre Arbeitsumgebung und Zuständigkeiten ordnen wollen.
Die fünf Risikoklassen verstehen
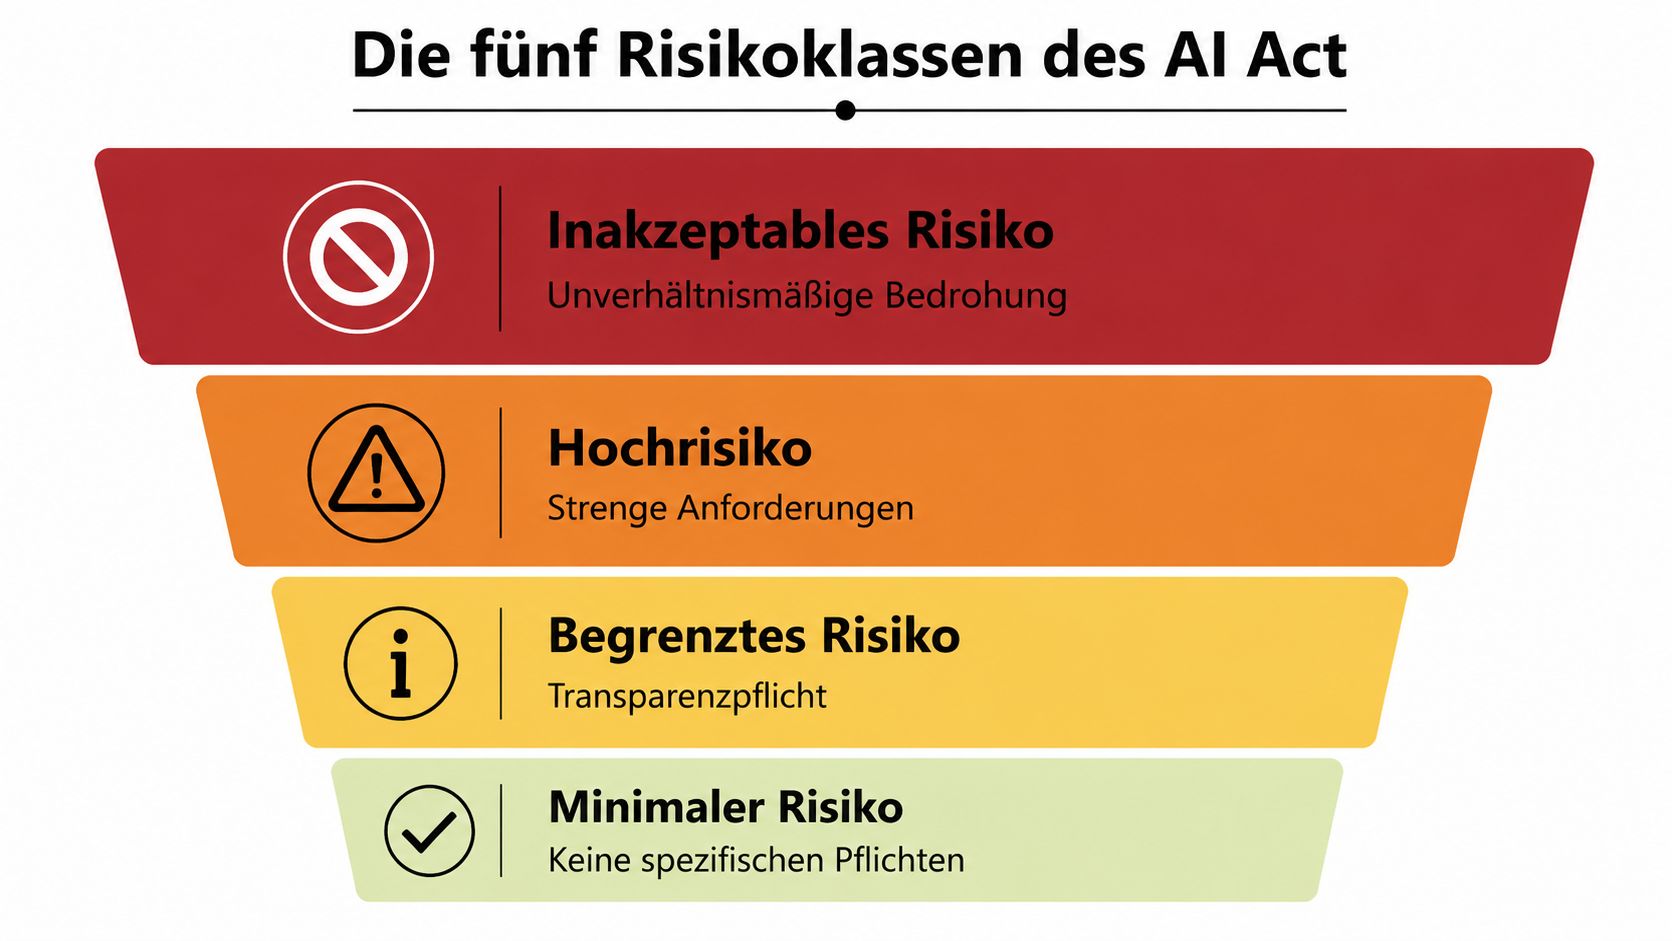
Der AI Act arbeitet risikobasiert. Das heißt, nicht jedes Tool wird gleich behandelt, und nicht jedes generative System ist automatisch streng reguliert. Entscheidend ist, was das System tut, in welchem Kontext es läuft und ob es in einen sensiblen Bereich wie Bildung, Beschäftigung oder öffentliche Leistungen hineinwirkt.
So ordnest du Use-Cases grob ein
Inakzeptables Risiko ist verboten. Dazu gehören Praktiken, die die Verordnung ausdrücklich ausschließt. Für Teams heißt das, dass bestimmte Anwendungen nicht optimiert, sondern schlicht unterlassen werden müssen.
Hochrisiko ist der strenge Bereich. Hier landen Systeme, die in sensiblen Einsatzfeldern eingesetzt werden, etwa in Bildung oder Beschäftigung. Ein Tool zur automatisierten Bewertung von Lernleistungen oder zur Auswahl von Bewerbungen kann also schnell in diesen Bereich fallen, wenn es über eine reine Hilfsfunktion hinausgeht.
Begrenztes Risiko betrifft vor allem Transparenz. Ein Chatbot oder Schreibassistent landet oft genau hier, solange er nicht selbst über ein Hochrisiko-Szenario entscheidet. Dann braucht es vor allem klare Kennzeichnung und nachvollziehbare Information für Nutzer.
Minimaler Risiko ist der unkritische Bereich. Hier gelten keine spezifischen Pflichten aus dem AI Act, auch wenn andere Regeln, etwa Datenschutz oder Urheberrecht, natürlich weiterlaufen.
Die vierte Kategorie wird im Alltag oft unterschätzt, weil sie nach wenig klingt, aber genau dort verstecken sich viele Produktivtools. Ein generativer Assistent für E-Mails, Zusammenfassungen oder Textvorschläge ist nicht automatisch Hochrisiko. Sobald er aber Entscheidungen in Bildung, Personal oder ähnlichen Feldern vorbereitet oder ersetzt, wird die Bewertung härter.
| Klasse | Beispiel | Hauptpflicht |
|---|---|---|
| Inakzeptables Risiko | Manipulative oder verbotene Anwendungen | Nutzung unterlassen |
| Hochrisiko | Noten-, Bewerbungs- oder Auswahlunterstützung | Strenge Nachweise, Aufsicht, Dokumentation |
| Begrenztes Risiko | Chatbot, Schreibassistent, generative Texthilfe | Transparenz und Kennzeichnung |
| Minimaler Risiko | Einfache interne Assistenz ohne sensible Wirkung | Keine spezifischen AI-Act-Pflichten |
Wenn du dir bei einem Tool unsicher bist, stell nicht zuerst die Modellfrage. Frag nach dem Einsatzkontext. Genau dort entscheidet sich, ob du nur informieren musst oder ein vollständiges Compliance-Set brauchst.
Die fünfphasige Compliance-Methodik
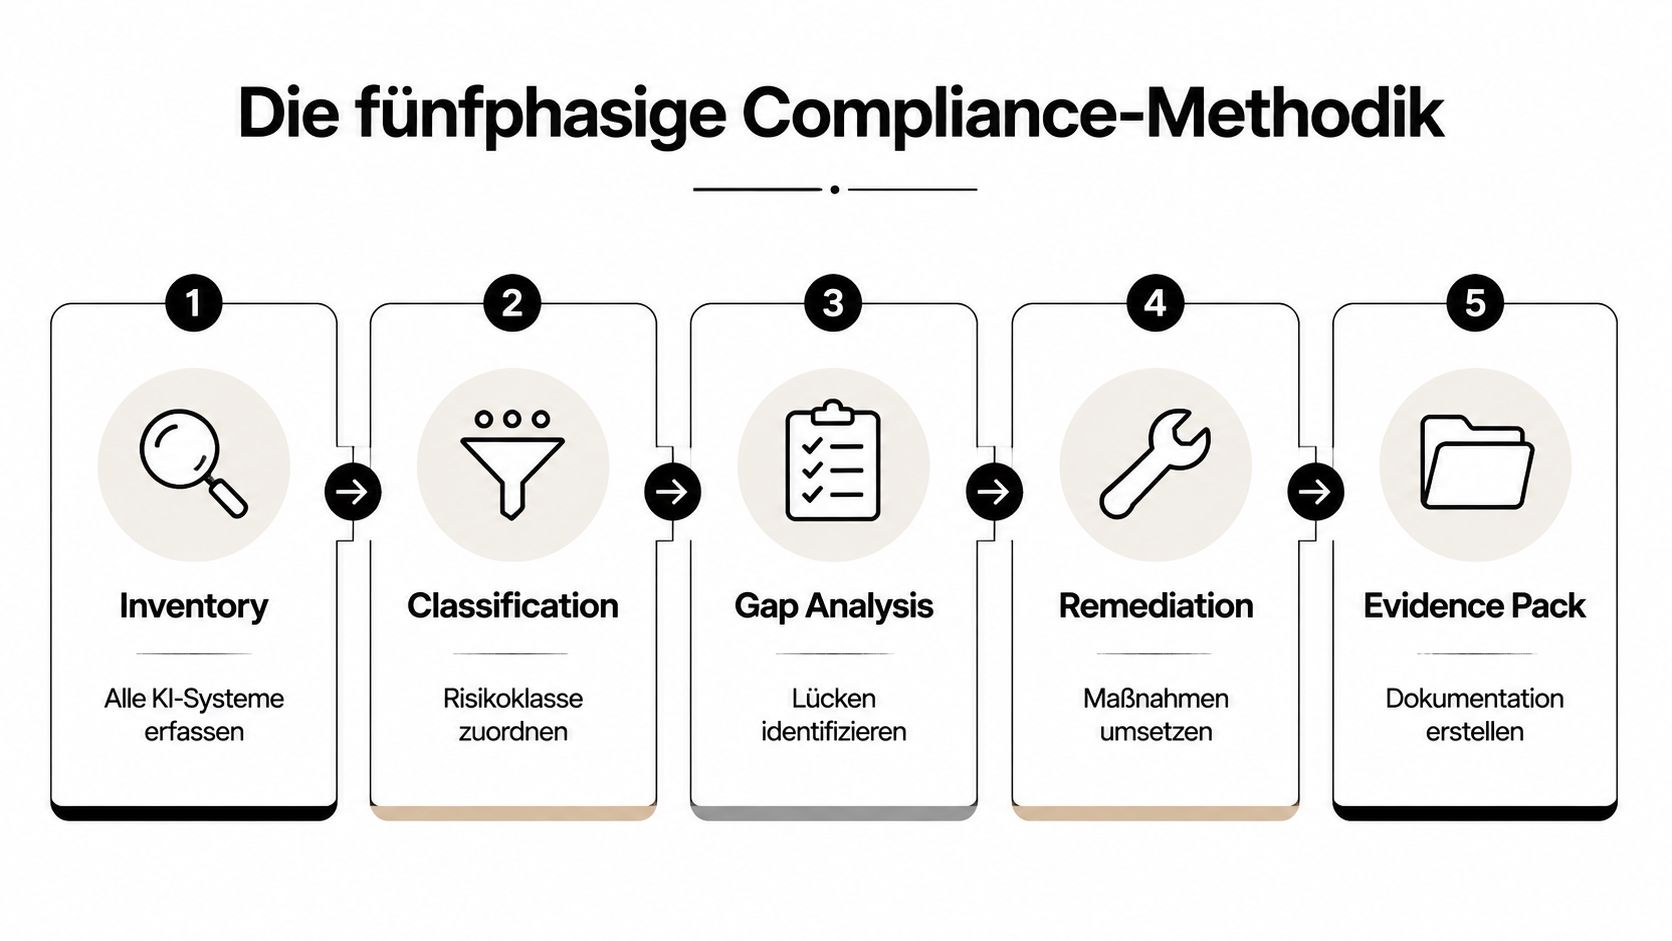
Compliance wird in den meisten Teams zu spät technisch gedacht. Das ist der Fehler. Wer erst mit technischer Dokumentation beginnt, ohne vorher das System, den Zweck und die Risikoklasse festzuhalten, produziert Lücken, die später nicht mehr sauber zu schließen sind. Die empfohlene Reihenfolge ist deshalb Inventory → Classification → Gap Analysis → Remediation → Evidence Pack, wie auch der EU-AI-Act-Readiness-Leitfaden von GloCert International in dieser Logik abbildet.
Inventory und Classification
Im Inventory erfasst ihr jedes KI-System, das ihr nutzt, einkauft oder selbst betreibt. Nicht nur das Kernmodell, sondern auch Add-ons, Integrationen und externe Services. Danach folgt die Classification, also die Zuordnung zur Risikoklasse.
Ohne Systemregister gibt es keine belastbare Compliance. Wer nicht weiß, was im Einsatz ist, kann weder Aufsicht noch Logging noch Eskalation sinnvoll belegen.
Die Klassifikation muss den konkreten Anwendungsfall spiegeln. Ein generatives Texttool in der Redaktion ist etwas anderes als dasselbe Tool in einer Entscheidungsstrecke für Bewerbungen oder Leistungen. Deshalb gehört jede Dokumentation an einen identifizierten Use-Case, nicht an einen abstrakten Modellnamen.
Gap Analysis, Remediation und Evidence Pack
In der Gap Analysis prüft ihr, was fehlt. Typisch sind unklare Verantwortlichkeiten, fehlende Protokolle, keine dokumentierte menschliche Aufsicht oder ein unvollständiges Systemregister. Danach kommt die Remediation, also das Schließen dieser Lücken durch Prozesse, technische Einstellungen und Zuständigkeiten.
Das letzte Stück ist das Evidence Pack. Dort sammelt ihr die Belege, die bei internen Audits oder bei Anfragen von Behörden oder Prüfern wirklich tragen. Das ist nicht nur ein Ordner mit PDFs, sondern die belastbare Nachweiskette aus Inventar, Risiko-Mapping, Logging, Tests und Freigaben.
Für KMU ist genau diese Reihenfolge der Unterschied zwischen „wir haben was geregelt“ und „wir können es beweisen“. Wer direkt auf Nachweise springt, übersieht fast immer das Inventar. Wer das Inventar verpasst, kann die Risikoklasse nicht sauber herleiten. Wer die Risikoklasse nicht sauber herleitet, baut das falsche Beweispaket.
Wo Deutschland aktuell steht
Die harte Realität in Deutschland ist ernüchternd. In der Deloitte Legal Germany AI Act Survey hatten nur 26,2 % der Unternehmen bereits aktiv mit der Compliance-Vorbereitung begonnen, 48,6 % waren noch nicht ernsthaft mit dem Thema befasst, 53,8 % hatten keine Compliance-Maßnahmen implementiert, und nur 35,7 % fühlten sich gut vorbereitet. Die Zahlen zeigen nicht nur einen Nachholbedarf, sondern eine echte Reifegradlücke. Die Erhebung ist damit ein klarer Weckruf für Anbieter, Integratoren und Anwender.
Die drei typischen Lücken
Erstens fehlt oft ein vollständiges Inventar. Teams kennen ihre sichtbaren KI-Tools, aber nicht die Schatten-Tools, eingebetteten Funktionen oder Drittanbieter-Komponenten. Genau das rächt sich, wenn ein Auditor wissen will, wo KI überhaupt im Einsatz ist.
Zweitens ist die Dokumentation lückenhaft. Viele Teams sammeln Spezifikationen, aber keine nutzbare Nachweiskette. Das Problem ist nicht der Mangel an Papier, sondern der Mangel an nachvollziehbaren Entscheidungen, Versionsständen und Verantwortlichkeiten.
Drittens sind die Rollen unklar. Wer entscheidet über den Use-Case, wer prüft das Risiko, wer genehmigt den Einsatz, wer hält die Logs vor. Solange das offen bleibt, gibt es keine belastbare Compliance.
Das betrifft nicht nur Konzerne, sondern gerade kleinere Teams, die schnell arbeiten und KI im Alltag „einfach mitlaufen lassen“. Die größte Gefahr ist nicht die böse Absicht, sondern der blinde Fleck. Wer die Rollen nicht sauber trennt, merkt oft erst im Nachhinein, dass der Betrieb einer Lösung rechtlich anders zu bewerten ist als der reine Einkauf.
Eine gute Gegenmaßnahme ist, Zuständigkeiten nicht nur juristisch, sondern organisatorisch zu verankern. Für Teams, die Veränderung strukturiert angehen wollen, passt dazu auch die interne Übersicht zu Veränderungsmanagement-Modelle, Phasen und Erfolgsfaktoren, weil Compliance am Ende immer auch Umstellung im Arbeitsalltag bedeutet.
Mein Rat: Plant Compliance wie ein Betriebsprozess, nicht wie ein einmaliges Audit. Was nur als Projekt läuft, zerfällt beim ersten Toolwechsel.
Risikoanalyse und DPIA richtig aufsetzen
Eine saubere Risikoanalyse ist kein Excel-Kunststück, sondern ein Arbeitsablauf. Ihr beginnt mit dem konkreten Use-Case, beschreibt dann die betroffenen Personengruppen, danach die Datenflüsse und bewertet schließlich die möglichen Schäden. Wenn personenbezogene Daten in einem relevanten Umfang verarbeitet werden, muss die Datenschutzseite mitgedacht werden, und die Datenschutz-Informationen von IntelliSchreiber sind ein gutes Beispiel dafür, wie wichtig klare Transparenz und Datenlogik in digitalen Tools sind.
So gehst du vor
- Use-Case festhalten. Schreib auf, was das System tut, wer es nutzt und wofür es gebraucht wird.
- Betroffene benennen. Studierende, Bewerbende, Beschäftigte oder andere Gruppen müssen klar sichtbar sein.
- Datenflüsse skizzieren. Welche Eingaben gehen rein, welche Ausgaben kommen raus, wer sieht sie, wer speichert sie.
- Schadensszenarien bewerten. Falsche Zuordnung, Diskriminierung, ungewollte Offenlegung oder Fehlentscheidungen gehören auf den Tisch.
- Maßnahmen ableiten. Aufsicht, Freigabeprozesse, Beschränkungen oder zusätzliche Prüfungen müssen aus der Analyse folgen.
Eine DPIA ist kein Ersatz für die AI-Act-Risikoanalyse, und die AI-Act-Risikoanalyse ersetzt keine DPIA. Beide laufen nebeneinander, wenn ein Use-Case sowohl KI-Risiken als auch Datenschutzrisiken erzeugt. Das bedeutet in der Praxis, dass ihr keine doppelten Systeme braucht, sondern eine gemeinsame Dokumentationslogik mit zwei Rechtslogiken darin.
Typische Fehler sind immer die gleichen. Teams bewerten zu pauschal, ziehen die falschen Stakeholder nicht hinzu oder definieren keinen Eskalationspfad für den Fall, dass ein Tool problematisch reagiert. Besonders bei Bildungs- und Schreibtools passiert das schnell, weil die Systeme oft als reine Produktivitätshelfer gesehen werden.
Wer nur auf die Modellklasse schaut, unterschätzt die Wirkung des Systems im Alltag. Wer nur auf Datenschutz schaut, übersieht die KI-spezifische Aufsicht.
Das Ziel ist nicht, jedes Risiko wegzudiskutieren. Das Ziel ist, es sichtbar zu machen und dann so zu begrenzen, dass die Entscheidung tragfähig bleibt.
Technische und organisatorische Maßnahmen
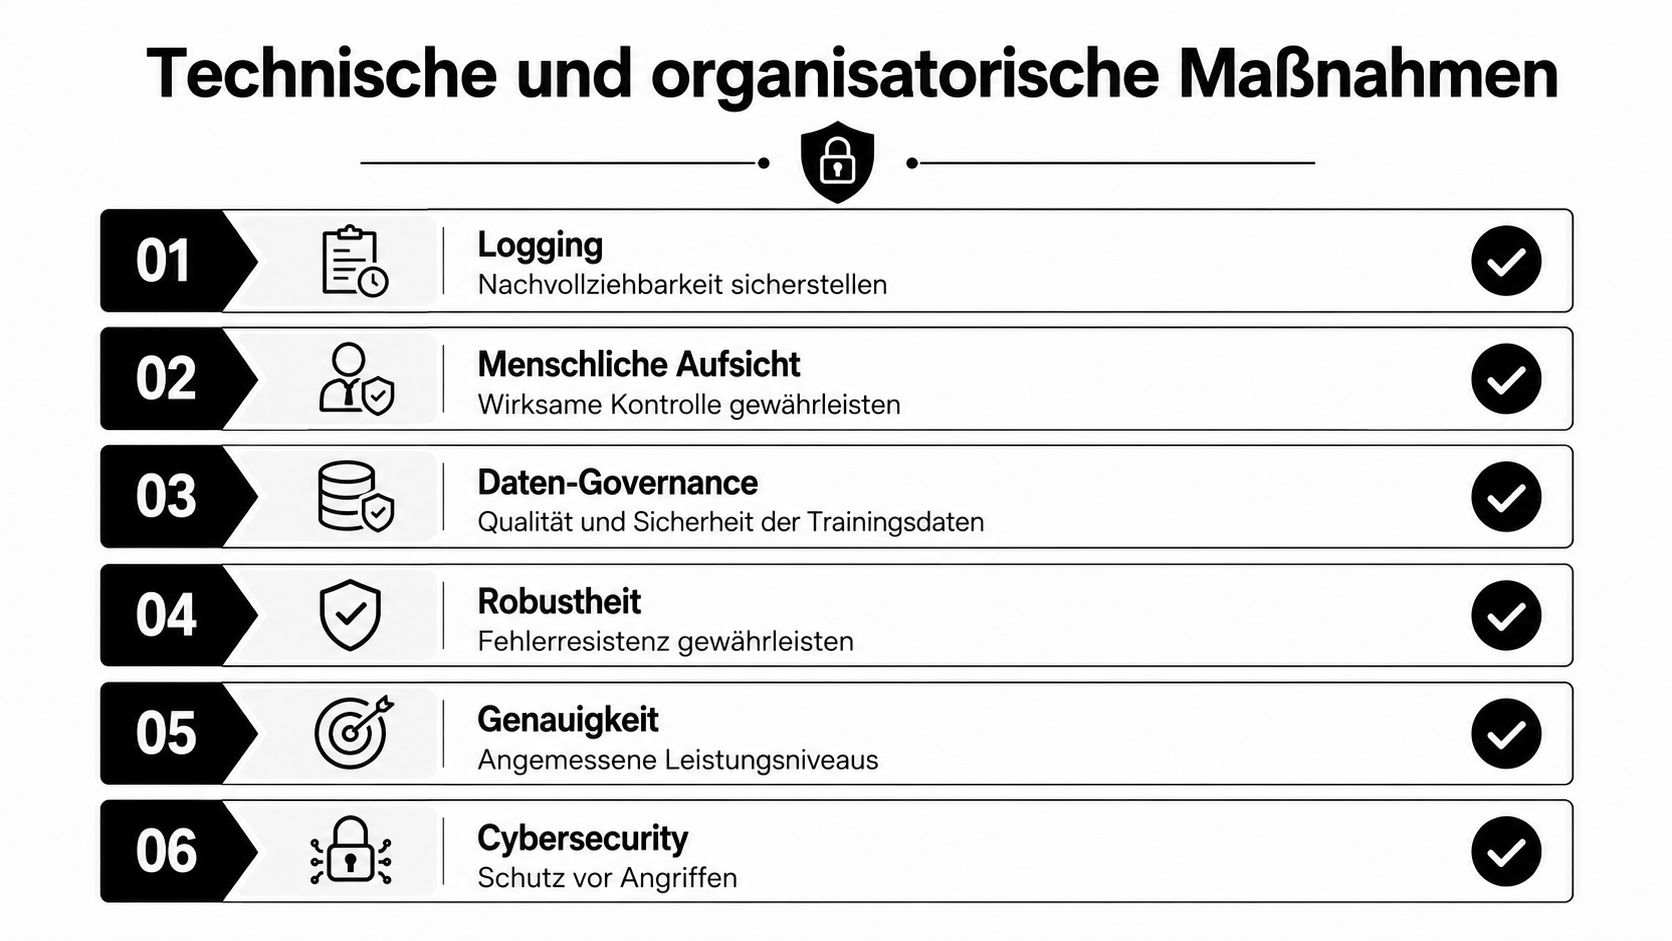
Hier wird aus Recht Betrieb. Die Verordnung verlangt nicht nur gute Absichten, sondern nachvollziehbare Kontrollmechanismen. Besonders dort, wo Systeme in Bildung, HR oder interne Wissensarbeit eingreifen, muss das Team zeigen können, dass Aufsicht, Logging und Datenqualität nicht bloß behauptet, sondern wirklich umgesetzt werden.
Was wirklich zählt
Logging ist die Basis. Ohne Protokolle könnt ihr später nicht belegen, was das System getan hat, wann etwas verändert wurde und wo ein Risiko entstanden ist. Das gilt besonders für Systeme mit höherer Eingriffsintensität.
Menschliche Aufsicht muss wirksam sein, nicht symbolisch. Eine Person muss das System stoppen, korrigieren oder eskalieren können, und zwar mit echter Zuständigkeit. Eine Name-auf-dem-Papier-Lösung reicht nicht.
Daten-Governance sorgt dafür, dass Trainings-, Prüf- und Eingabedaten sinnvoll kontrolliert werden. In sensiblen Umgebungen ist das der Punkt, an dem Qualität, Relevanz und Sicherheit zusammenkommen.
Stabilität und Genauigkeit gehören zusammen. Ein System, das bei Standardfällen gut wirkt, aber bei Randfällen kippt, ist für regulierte Kontexte zu schwach. Genau darum braucht es Tests unter realistischen Bedingungen.
Cybersecurity ist kein Extra. Wenn ein KI-System angreifbar ist, ist auch die Beweisfähigkeit kaputt, weil Manipulationen, Zugriffe oder Datenabflüsse nicht mehr sauber ausgeschlossen werden können.
Die Maßnahmen müssen zur Risikoklasse passen. Ein Schreibassistent braucht nicht dieselbe Tiefe wie ein hochriskantes Bildungstool. Aber auch ein scheinbar harmloser Assistent braucht klare Versionierung, Freigaben und eine nachvollziehbare Änderungslogik, wenn er produktiv im Unternehmen oder in der Hochschule genutzt wird.
Ein hilfreicher Vergleich für die praktische Beschaffung ist der Leitfaden Personaldienstleister Softwareauswahl von job.rocks, weil dort deutlich wird, wie stark Auswahl, Prozesse und Nachweis zusammenhängen. Genau so müsst ihr auch bei KI denken, erst dann wird aus einem Tool ein beherrschbares System.
Akademische Schreibtools und der AI Act
Studierende und Hochschulen sind ein Sonderfall, aber kein Ausnahmefall. Ein Schreibtool, das Ideen sortiert, Gliederungen vorschlägt oder Quellen zusammenführt, ist noch nicht automatisch Hochrisiko. In vielen Fällen landet so ein System im Bereich begrenztes Risiko, weil vor allem Transparenz, Kennzeichnung und saubere Nutzung entscheidend sind.
Wo die Grenze wirklich verläuft
Der Unterschied liegt nicht im Wort „KI“, sondern in der Funktion. Ein Tool, das bei der Formulierung hilft, ist etwas anderes als ein System, das Lernleistungen automatisch bewertet oder über den Zugang zu Chancen mitentscheidet. Sobald eine Anwendung in die Leistungsbewertung, Auswahl oder Lernsteuerung hineinragt, wird die Lage deutlich ernster.
Das ist auch der Punkt, an dem viele Leitfäden zu grob werden. Sie sprechen pauschal über „KI in der Bildung“, obwohl es rechtlich einen Unterschied macht, ob ein Assistent nur Entwürfe liefert oder ob er Entscheidungen stützt. Nicht jedes produktive Tool in der Hochschule ist also Hochrisiko, aber Dokumentation, Transparenz und Kompetenzpflichten können trotzdem greifen.
Gerade bei Schreibtools ist die Erwartung oft falsch. Viele Nutzer wollen Geschwindigkeit, aber die Hochschule erwartet Nachvollziehbarkeit. Deshalb ist ein gutes Setup nicht die vollautomatische Abgabe, sondern ein sauberer Arbeitsprozess mit klaren Quellen, erkennbarer KI-Nutzung und menschlicher Endverantwortung. Wenn ihr euch fragt, wie das in der Praxis aussieht, hilft auch der Beitrag Hausarbeit mit KI schreiben, weil er genau die Grenze zwischen Assistenz und unkontrollierter Automatisierung greifbar macht.
Was für Hochschulen und Studierende zählt
Für Hochschulen bedeutet das, dass interne Tools nicht einfach freigegeben werden sollten, nur weil sie bequem sind. Prüft zuerst, ob das System Transparenzpflichten auslöst, ob Aufsicht nötig ist und ob die Nutzer verstehen, wann sie mit KI arbeiten. Für Studierende heißt das, dass eine saubere Quellenlage und klare Kennzeichnung wichtiger sind als die bloße Geschwindigkeit.
IntelliSchreiber ist hier ein gutes Beispiel für einen Assistenzansatz, der auf Nachvollziehbarkeit setzt. Das Tool arbeitet mit echten, überprüfbaren Quellen, kennzeichnet KI-generierte Inhalte und unterstützt damit eine Nutzung, die wissenschaftliche Standards nicht verschleiert, sondern sichtbar macht. Genau diese Transparenz ist im Bildungsumfeld der vernünftige Weg.
Die Stichtage, die ihr kennen müsst
Der Fahrplan ist klar. Seit dem 2. Februar 2025 gelten die Regeln zu verbotenen Praktiken und KI-Kompetenz, seit dem 2. August 2025 gelten die Regeln für General-Purpose-AI-Modelle, seit dem 2. August 2026 greift die Verordnung grundsätzlich vollständig, und für bestimmte hochriskante Systeme in regulierten Produkten verschiebt sich die volle Anwendung nach der aktuellen EU-Lage auf den 2. August 2028. Die offizielle EU-Übersicht und die aktuelle High-Level-Zusammenfassung zum AI Act machen diese Staffelung sichtbar.
Was ihr daraus ableiten solltet, ist kein Angstmodus, sondern ein klarer 90-Tage-Plan.
- Verantwortliche benennen. Ohne Owner bleibt jede KI-Regel Theorie.
- Inventar starten. Alles erfassen, nicht nur die offensichtlichen Tools.
- Klassifikation vornehmen. Den Use-Case erst prüfen, dann bewerten.
- DPIA prüfen. Wo personenbezogene Daten und Risiko zusammenkommen, muss der Datenschutz mitlaufen.
- Dokumentation aufbauen. Nachweise nicht am Ende suchen, sondern laufend anlegen.
Die Drohkulisse ist real, denn Verstöße gegen verbotene Praktiken können bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes kosten. Trotzdem geht es nicht nur um Vermeidung. Saubere Compliance schafft Vertrauen, beschleunigt Freigaben und macht KI im Bildungs- und Arbeitskontext überhaupt erst dauerhaft nutzbar.
Wenn du für ein Schreibprojekt oder eine Hausarbeit ein Tool brauchst, das nachvollziehbare Quellen, klare Struktur und transparente KI-Nutzung zusammenbringt, schau dir IntelliSchreiber an. Genau dafür ist es gebaut, für saubere akademische Arbeit mit weniger Reibung und mehr Belegbarkeit.